ID管理

企業向けID・アクセス管理システム

Brivoセキュリティ・スイート 既存のID・アクセス管理(IAM)システムと連携し、すべての拠点にわたる物理セキュリティのID管理を簡素化します。サインオンや日常的な管理業務を簡素化するために、 Brivo Identity Connector および、SAML 2.0 などの標準規格を利用した SSO。SCIM ベースのユーザープロビジョニングにより、アクセスロールの同期を維持します。

既存のディレクトリからユーザーと役割を同期し、アクセス権限を自動的に最新の状態に保ちます。当社の管理機能はユーザーデータを保護するように設計されており、SOC 2 Type II や ISO/IEC 27001:2022 を含む、業界をリードするセキュリティ基準に準拠しています。

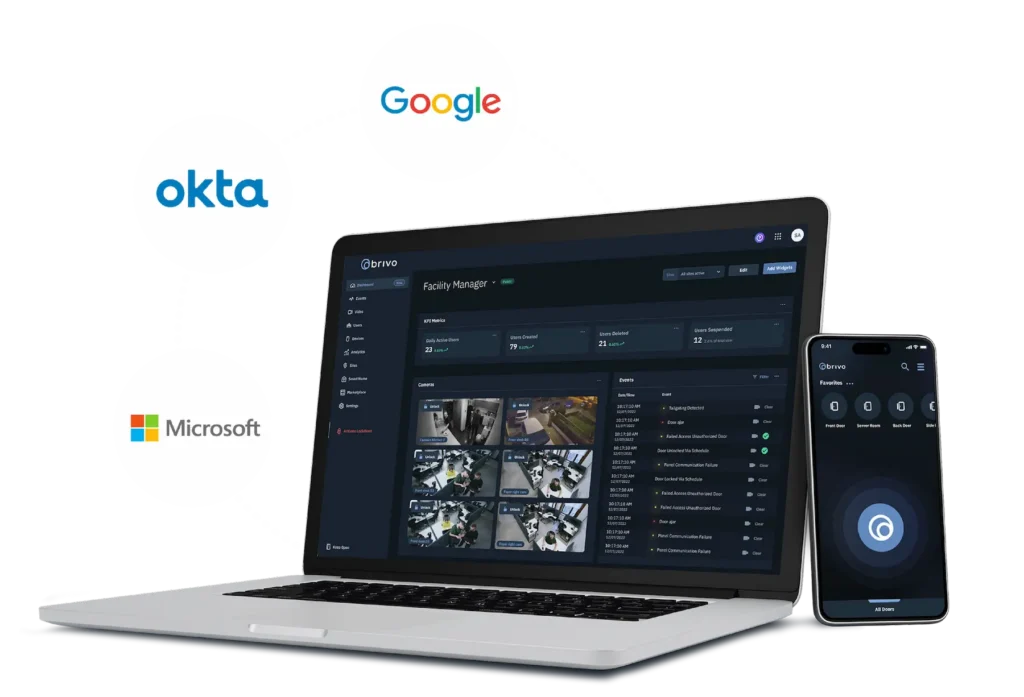
Brivo security dashboard shown on a laptop and smartphone with Google, Okta, and Microsoft logos in the background.
一元化された運用

どこからでも、ID管理と物理アクセスを一元化

従業員、契約社員、およびサービスアカウントのIDデータを、現在ご利用中のディレクトリに一元管理します。その後、Brivoにそれらのレコードを反映させ、物理的なアクセス制御に活用します。

Brivo Identity Connector を使用すると、SCIM ベースのプロビジョニングを活用して Brivo を IAM に連携させ、IAM を「アイデンティティの唯一の信頼できる情報源」として位置づけ、すべての拠点におけるドアのアクセス制御、モバイル認証情報、および管理者のサインインを管理することができます。

ユーザーデータと認証情報を同期する

IDプロバイダーを連携させることで、雇用契約の終了時にアクセス権が自動的に停止され、新入社員や役職の変更に関する情報が常に最新の状態に保たれます。

数分でアクセス権限を付与

すべてを個別に管理するのではなく、単一のプラットフォームから即座にアクセス権の設定や取り消しを行うことができます。

権限のカスタマイズ

役割ベースおよび属性ベースの権限(RBAC/ABAC)を活用し、職務、勤務地、勤務スケジュールに応じてアクセス権限を適切に設定します。

記録や報告書の作成・管理

調査やコンプライアンス審査を支援するため、IDと紐づいた一元化された監査ログおよびアクセス履歴を保持してください。

すべてを安全に保管してください

ゼロトラストのフレームワークに準拠し、一貫性のあるアクセスポリシーを確保するとともに、強力な認証をサポートします。

blue Curve

その卓越性が認められている

campus Safety
SIA award
SSlmvp
esx
導入事例

プロビジョニングを自動化して、リスクと管理負担を軽減する

Brivoは、ライフサイクル自動化を活用し、物理セキュリティ環境全体でユーザー情報とアクセス権限を常に同期させます。あらゆるものを管理し… ntrally、froオンボーディングや役職の変更に伴う一時的なアクセス権の付与や権限の削除が行われます。ドア、モバイル認証情報、および来訪者のアクセス権限は、常に「真実の源」と整合が保たれます。

自動化されたプロセスで時間を節約しましょう

SCIM ベースのユーザープロビジョニングおよびライフサイクル更新により、管理業務を削減します。これには、IdP におけるユーザーのステータスが変更された際の自動更新も含まれます。

権限が常に最新の状態であることを確認してください

役職の変更や退職に伴い、古くなったアクセス権や管理対象外のアクセス権を排除することで、セキュリティリスクを低減します。アクセス権限は数秒で取り消すことができます。

監査対応体制の強化

アクセス記録をより正確に管理し、誰が、いつ、何にアクセスしたかをより明確に把握できるようにする。

各拠点間で一貫性を保つ

サイトやグループ全体にポリシーベースのアクセス権限を適用することで、アクセスエラーを減らします。

施設を潜在的な悪意のある者から守る

従業員の退職、契約の終了、またはデバイスの紛失が発生した際、数秒でアクセス権限を取り消すことができます。

最新のリーダー規格に対応

BluetoothやNFC対応リーダーに加え、モバイルウォレットもご利用いただけます。

プラットフォーム

ITディレクトリと物理的なアクセス権限を連携させる

Brivo Security Suiteは、Brivo Identity ConnectorとオープンAPIを活用して、企業のIAMおよびディレクトリプラットフォームをBrivo Accessに連携させます。s. I IDデータは、信頼できる情報源としてIdPに保存されます。一方、Brivoはユーザー、グループ、および属性を物理アクセス制御に統合し、追加の手作業を必要とせずに認証と権限を常に整合させた状態に保ちます。

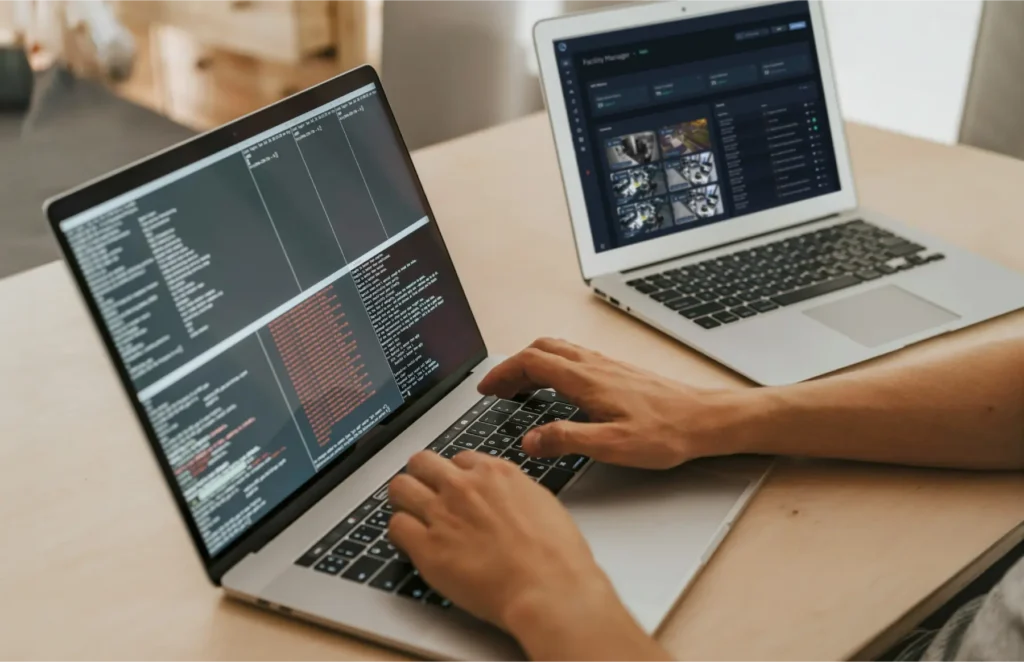
Person typing code on a laptop with a second laptop displaying a dark dashboard in the background.

Okta、Microsoft Entra ID、Google Workspace などの主要なディレクトリからID情報を同期し、ドアへのアクセスや認証情報のアクセス権限を、信頼できる記録と常に一致させるようにします。

Brivo Identity Connector を使用することで、管理者は SAML 2.0 経由で既存の IAM プラットフォームにサインインできるようになります。これにより、パスワード管理の負担を軽減し、企業のポリシーを遵守しつつアクセスを円滑化できます。

Brivoの統合パートナーを通じて機能を拡張し、Integration Marketplaceでアクセス制御を職場、人事、IT、セキュリティの各ツールと連携させることができます。

新興技術の進化に合わせて成長できるよう設計された、拡張性の高いSaaSプラットフォームを活用し、AI主導のイノベーションを取り入れましょう。

統合物理セキュリティ

IDおよびアクセス管理を統合して、セキュリティシステムを強化する

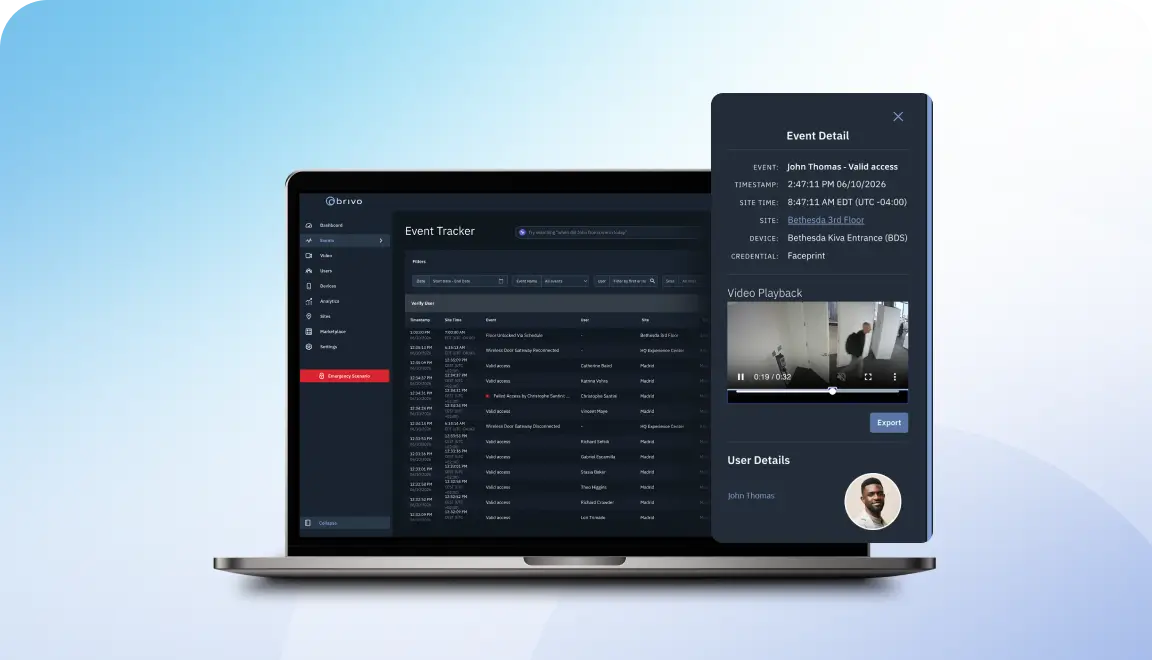
Brivo Security Suite は、アクセス制御、映像監視、来訪者管理、侵入検知を単一のクラウドプラットフォームに統合し、ユーザー、ロール、認証情報を center. Id ITシステムにおけるエンティティの変更は、物理的なアクセス権限に自動的に反映されます。これにより、あらゆるイベントにおいて、ユーザーが誰であるか、どこにいるか、そして何を行うことが許可されているかという、明確かつ最新の情報が常に把握できるようになります。

Laptop screen shows a dark analytics dashboard labeled 'Event Tracker' with a right-side event detail panel containing a video player and user info.
動画イベントにおけるリアルタイムの身元コンテキスト

関連する動画の横に表示されるアクセス履歴や関連するユーザーの詳細を確認することで、より迅速に判断を下すことができます。

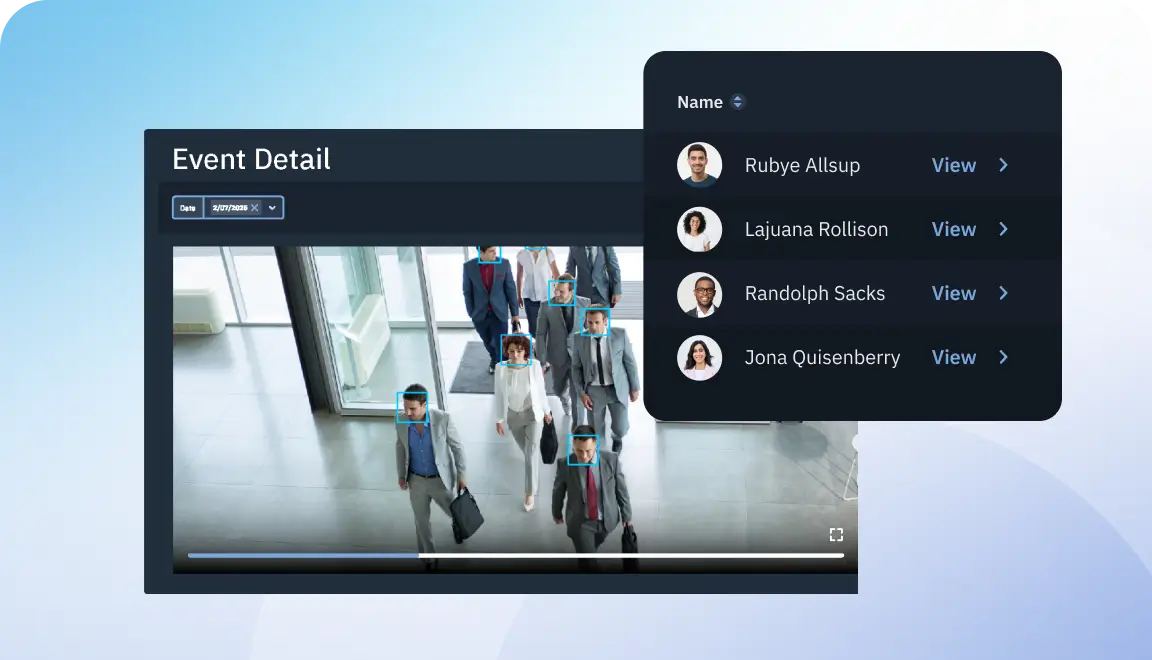
Video player showing people with blue face boxes and a floating 'Name' panel listing four individuals with View links.
インシデント発生時の状況把握能力の向上

特定の時間帯に被災地域にどのユーザーがいたかを把握し、対応や事後フォローの指針とする。

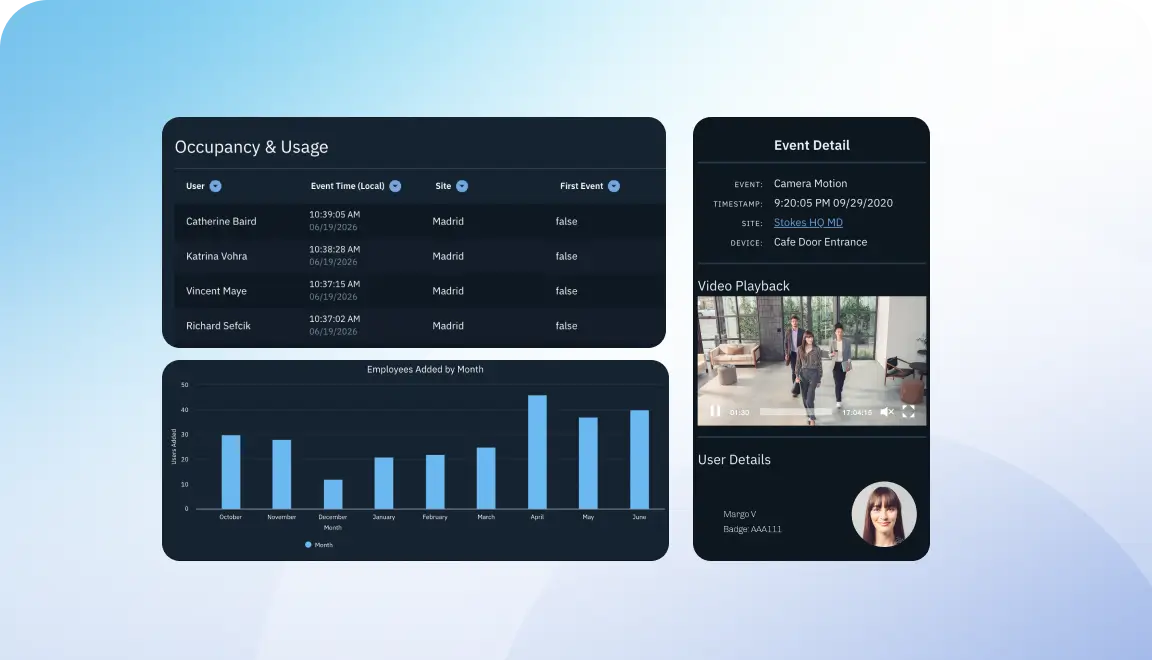
Three dark UI panels on a blue gradient background: left panel shows Occupancy & Usage table and a 'Employees Added by Month' bar chart; right panel displays an Event Detail card with a video playback and user details.
ユーザーおよび施設の利用動向

役割、拠点、時間帯ごとのアクセスパターンを分析し、ポリシー、人員配置、長期的なスペース計画を最適化します。さらに、ハイブリッド勤務に関するポリシーの遵守状況も監視できます。

apis
IT/OT向けオープンAPI
ID情報、ビル管理システム(BMS)の信号、および来訪者管理システムを同期させる。

組織に最新のアクセス制御を導入しましょう

「Brivo Security Suite」を使用すれば、施設をリモートで管理し、数分でモバイル認証情報を発行し、インシデントに迅速に対応し、証拠や監査のためにリアルタイムのログを確認することができます。本製品はさまざまなリーダーに対応しており、既存のシステムを基盤として活用できるほか、新たな拠点への拡張に合わせて柔軟にスケールアップが可能です。

商用IAM統合に関するよくある質問

他に質問はありますか?

BrivoはMFA/パスキーおよびSCIMに対応していますか?

はい。Brivoは、Brivo Security Suiteへのログインにおいて、認証アプリによる時間ベースのコードを含む多要素認証(MFA)に対応しています。

Okta や Microsoft Entra ID などのプロバイダーと SSO を使用する場合、ユーザーが Brivo にアクセスする前に、ID プロバイダーによって適用される MFA ポリシーが適用されます。

Brivo Identity Connectorは、SCIMエンドポイントを使用して、Entra IDやOktaなどのディレクトリからユーザーやグループをBrivo Accessに同期します。

離職手続きや契約社員についてはどのように扱われていますか?

Brivo Identity Connectorは、IAMディレクトリからライフサイクルの変更情報を取得するため、新入社員の登録、役割の変更、アカウントの無効化などの情報が自動的にBrivo Security Suiteに反映されます。

Entra ID や Okta などのシステムでユーザーまたは契約業者のアカウントが無効化または削除されると、そのユーザーの Brivo アカウントおよび関連する物理的なアクセス権限も無効化されます。これにより、古くなったアクセス権や所有者のいないアクセス権の発生を防ぐことができます。

Brivoはどのようなシステムと連携可能で、通常、それらのシステム間ではどのようなデータがやり取りされるのでしょうか?

Brivoは、「Brivo Identity Connector」を通じて、Microsoft Entra ID(Azure AD)、Okta、Google Workspaceなどの主要なIAMおよびディレクトリプラットフォームと連携します。また、連携機能を通じて、職場、映像、不動産向けの幅広いツールも提供しています。

IAMシステムからは、Brivoは通常、ユーザー、グループ、および選択された属性を同期します。その後、オープンAPIや連携機能を活用して、アクセスイベント、ドアIDやユーザーID、および関連するコンテキスト情報を、人事(HR)や在席管理ツールなどのパートナープラットフォームと共有します。

企業環境において、Brivo Identity Connector によるディレクトリ同期はどのように機能するのでしょうか?

Identity Connector は、ディレクトリ内のクロスドメイン ID 管理(SCIM)プロビジョニング・アプリとして設定されています。

同期対象のユーザーとグループを指定すると、コネクタがEntra IDまたはOktaからのユーザーの作成、更新、無効化、およびグループのメンバーシップ情報を定期的にBrivo Accessにプッシュします。これにより、物理的なアクセス権限を「信頼できる情報源」と常に一致させることができます。

セキュリティおよび運用という観点から、統合によってどのような点が改善されるのでしょうか?

統合機能により、手動での更新がディレクトリ駆動型の同期に置き換えられるため、管理負担が軽減され、アクセス権限の残存や不正確さが残るリスクも低減されます。

IAM、カメラ、その他のシステムをBrivoのオープンAPIや連携機能を通じて接続することで、イベント情報や映像を1つの画面で確認できます。これにより、チームはインシデントの調査やコンプライアンスの証明をより効果的に行うことができます。